NIS2-konform — ohne eigenes Security-Team.
Wir überwachen Ihre Endpunkte, führen manipulationssichere Logs, finden Schwachstellen und entwerfen bei einem meldepflichtigen Vorfall automatisch Ihre BSI-Meldung — fertig lange vor Ablauf der 24-Stunden-Frist. Sie prüfen, geben frei und reichen selbst ein. Alles als Managed Service. Alle Daten bleiben in Deutschland.
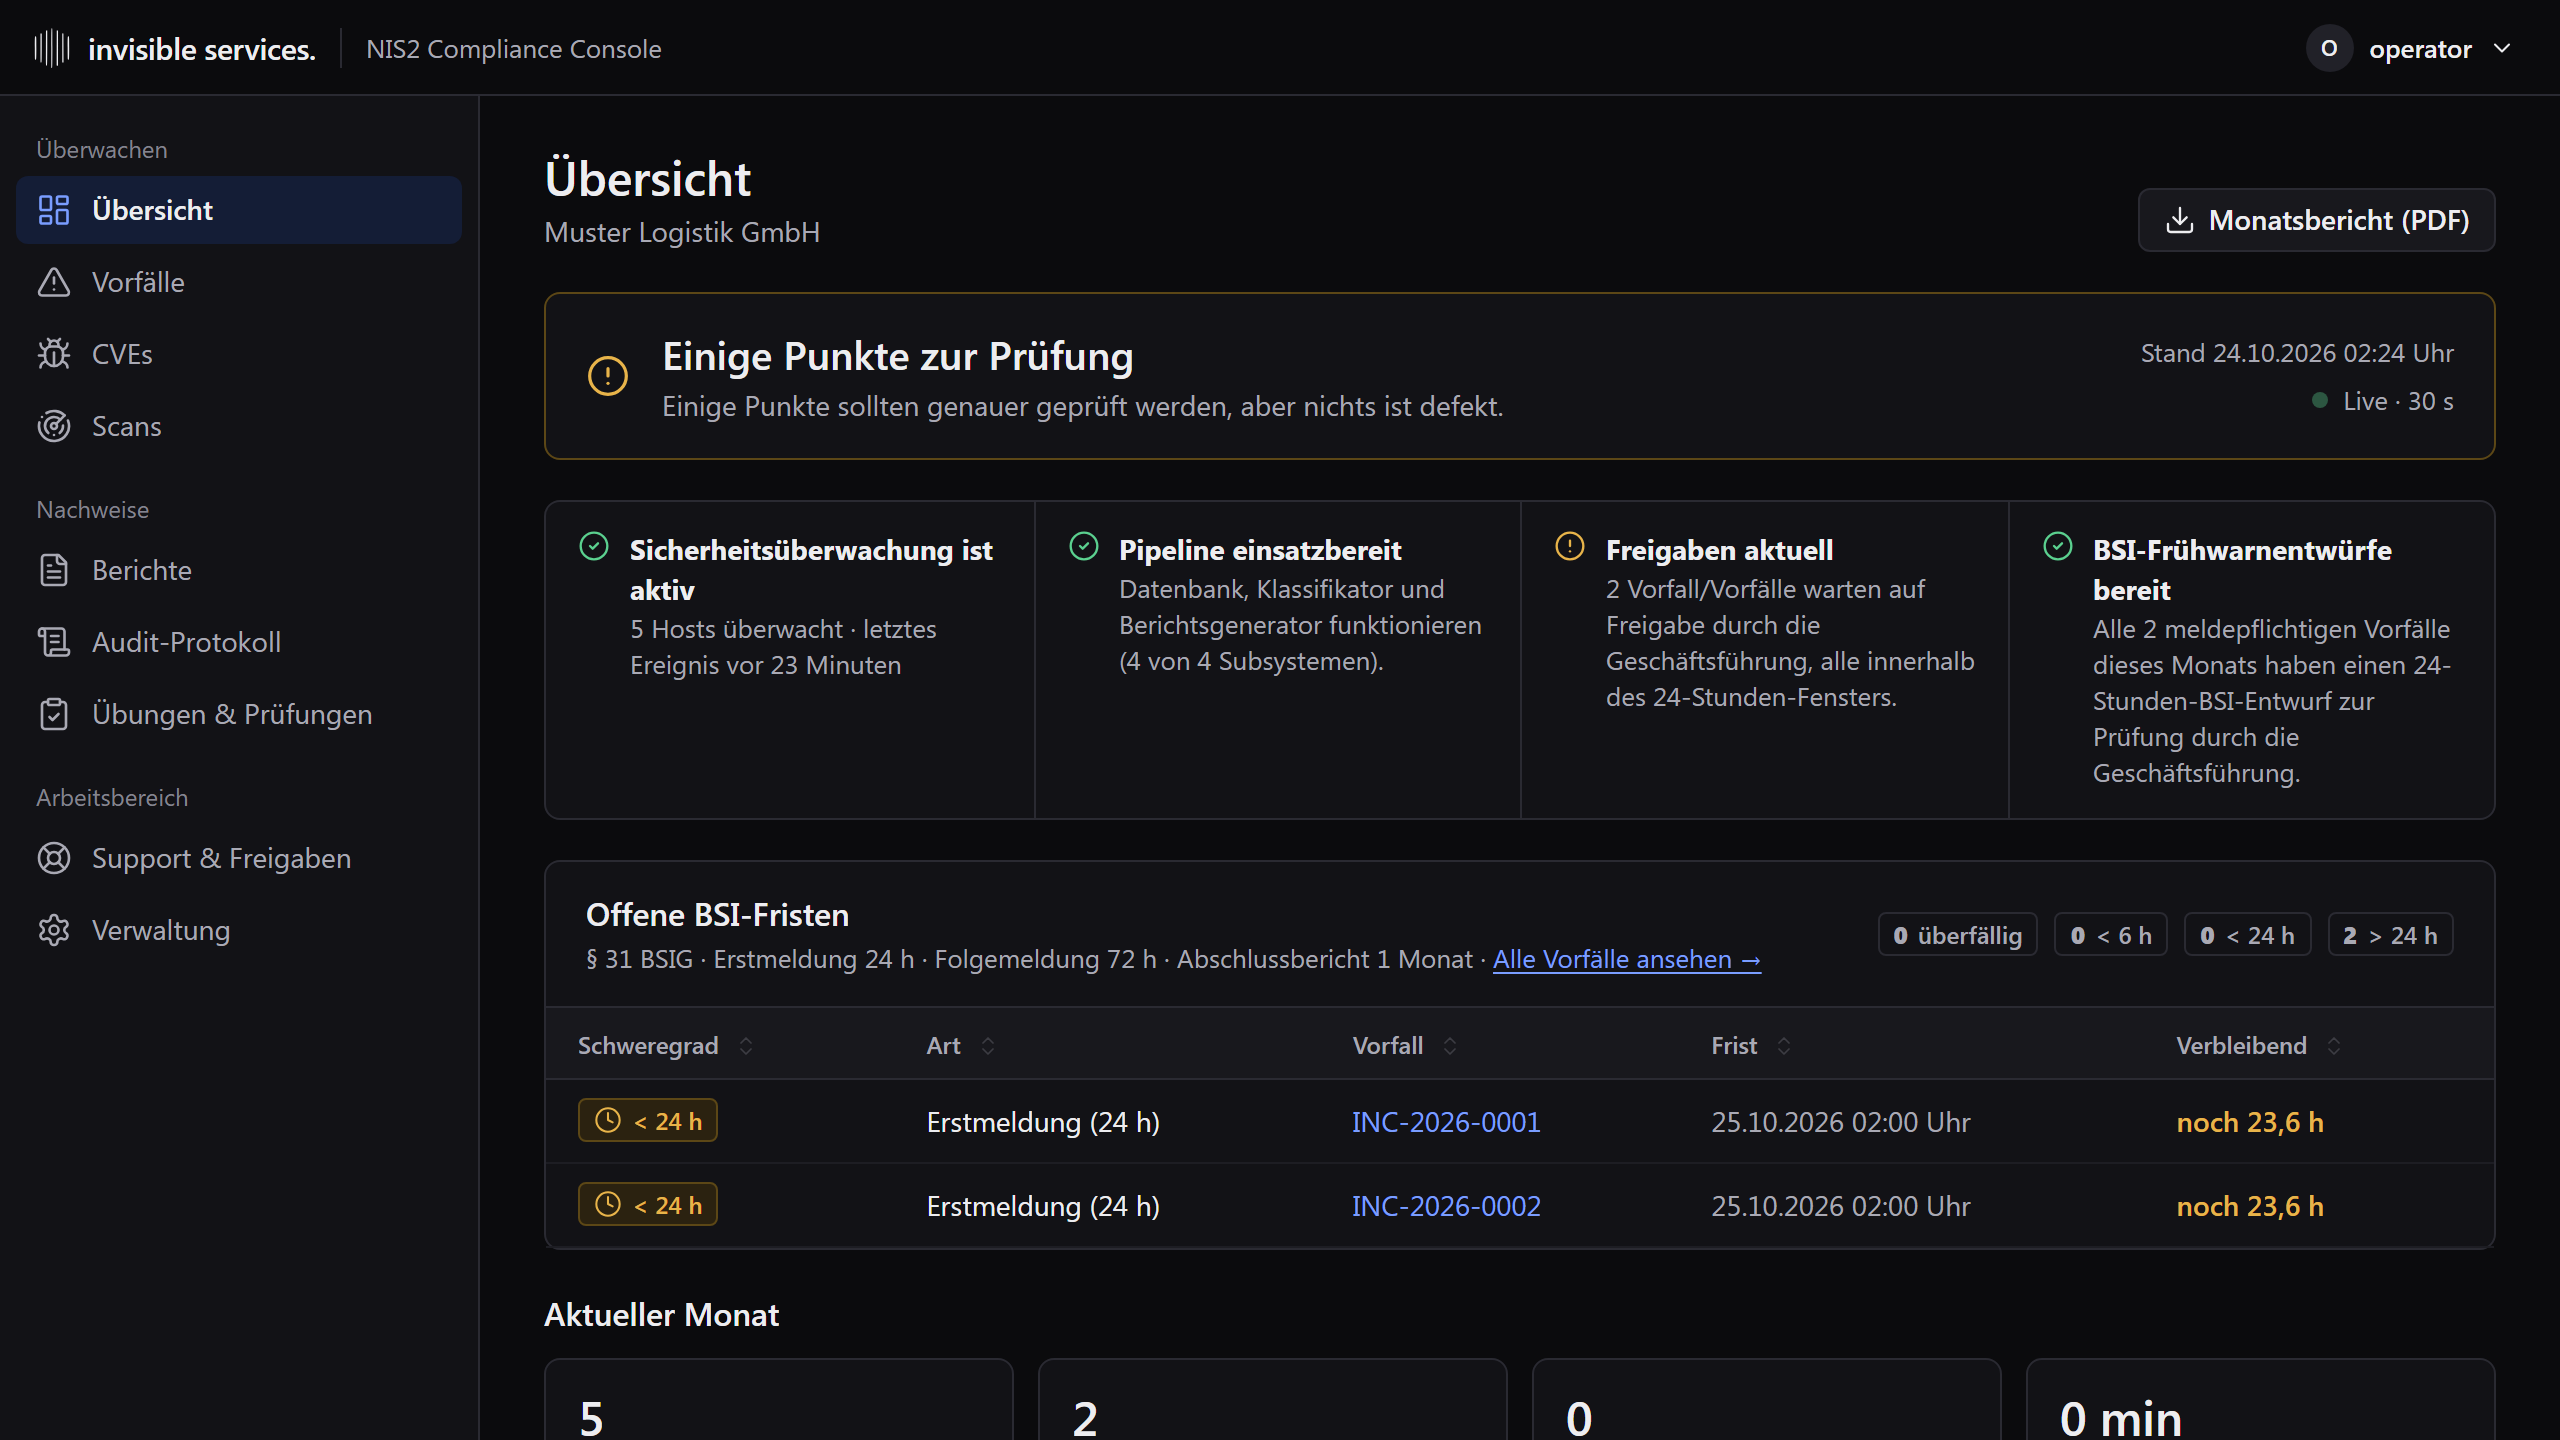
Vorausgefüllt aus dem Audit-Protokoll
Hosting in deutschen Rechenzentren
Jeder Endpunkt, rund um die Uhr
Write-once, 1–3 Jahre Aufbewahrung
NIS2 ist Pflicht. Wir machen den Nachweis automatisch.
Für den deutschen Mittelstand: volle Abdeckung der NIS2-Risikomanagementmaßnahmen nach Artikel 21(2) — plus eine Artikel-23-Entwurfskette, die innerhalb von Minuten einen behördenfertigen Meldungs-Entwurf erstellt. Sie prüfen, geben frei und reichen selbst ein.
Artikel 21(2): Maßnahmen, lückenlos belegt.
Risikoanalyse, Vorfallsbehandlung, Logging, Schwachstellenmanagement, Notfall- und Wiederanlaufpläne — die geforderten Maßnahmen laufen kontinuierlich und werden prüffähig dokumentiert. Was eine Behörde, ein Versicherer oder ein Kunde sehen will, liegt bereit.
- Logging & Erkennung über die gesamte Umgebung
- Schwachstellen- und Patch-Management, fortlaufend
- Prüffähige Maßnahmen-Dokumentation auf Knopfdruck
Artikel 23 — automatischer Meldungs-Entwurf · 24 Std. Meldefrist — Ihr Entwurf liegt lange vorher bereit.
- 01Wir erkennenEin meldepflichtiger Vorfall wird in Ihrer Umgebung erkannt.
- 02Wir entwerfenIhre BSI-Meldung und die Formulare werden automatisch entworfen, mit vorausgefüllten technischen Details — fertig lange vor Ablauf der 24-Stunden-Frist.
- 03Sie prüfen, geben frei & reichen einSie bestätigen per Klick und übermitteln die Meldung selbst ans BSI. Wir bereiten die Unterlagen vor; die Einreichung bleibt in Ihrer Hand, denn Sie sind die regulierte Einrichtung.
Sicherheit ist keine Kür mehr.
Vier Kräfte zwingen jeden Mittelständler, seine Sicherheit nachzuweisen. Aber ein fester SOC-Analyst kostet 90.000 €+ pro Jahr, und 24/7-Abdeckung ist kaum zu stemmen. Genau diese Lücke schließen wir.
- 01NIS2 ist gesetzliche PflichtDie Richtlinie verpflichtet tausende Unternehmen zu nachweisbarem Logging, Erkennung, Schwachstellenmanagement und fristgerechter Meldung an das BSI.
- 02Die Geschäftsführung haftet persönlichLeitungsorgane tragen zunehmend persönliche Verantwortung für nachlässige Sicherheit. „Wir wussten es nicht" ist keine Verteidigung mehr.
- 03Die Cyber-Versicherung zahlt nicht ohne KontrollenVersicherer verlangen heute nachweisbares Logging, Endpoint-Erkennung, MFA und Schwachstellenmanagement, bevor sie eine Police zeichnen oder verlängern.
- 04Ransomware ist existenziellEin verschlüsselter Dateiserver kann den Betrieb tagelang lahmlegen. Erkennung in Minuten entscheidet zwischen Vorfall und Stillstand.
Ein Managed Service. Ihre gesamte Umgebung im Blick.
Sechs Leistungen laufen kontinuierlich auf einer Infrastruktur, die nur Ihnen gehört — damit Sie abgesichert, versicherbar und prüffähig sind, ohne selbst etwas aufzubauen.
Von der Unterschrift zur Überwachung — in Tagen, nicht Monaten.
Eine Architektur, die jeder Prüfung standhält.
Mandantentrennung — kein geteiltes Risiko. Jeder Kunde erhält ein eigenes, isoliertes Cluster: separate VM, privates Netz, dedizierte Firewall. Nichts an Ihrer Sicherheit teilt sich eine Wand mit der eines anderen.
- Alle Daten bleiben in DeutschlandStandardmäßig in deutschen Rechenzentren gehostet; auf Wunsch an eine andere Region anpassbar — Sie bestimmen den Speicherort.
- Manipulationssicherer Write-Once-SpeicherWORM-Aufbewahrung über 1–3 Jahre — die manipulationssichere Beweiskette, die Versicherer und Prüfer fordern.
- Auf bewährter Open-Source-SicherheitstechnikErprobte Endpoint-Agenten, ein SIEM und ein permanenter Schwachstellen-Scanner — keine undurchsichtige Blackbox.
- Vollautomatisches Onboarding per KlickDie Bereitstellung Ihrer isolierten Umgebung ist durchgehend automatisiert — schnell aufgesetzt, jedes Mal konsistent.
Transparent — und ein Bruchteil einer Einstellung.
Keine überraschenden Enterprise-Angebote. Zwei einfache Positionen, gestaffelt nach der Größe Ihrer Umgebung.
Einmalig
Wir rollen Agenten aus, binden die Log-Quellen aus Firewalls, Servern und Cloud an und kartieren Ihre Umgebung in Ihr eigenes isoliertes Cluster.
- Bereitstellung per Klick
- Dedizierte VM, Netz & Firewall
- Umgebung in Tagen kartiert
Gestaffelt nach Endpoint-Zahl und Log-Volumen
24/7-Erkennung, Schwachstellen-Scanning, manipulationssichere Log-Aufbewahrung und prüffähige Berichte — alles für Sie betrieben.
- 24/7-Überwachung & Alarmierung
- Monatliche Prüf-PDFs + Live-Dashboards
- Manipulationssicherer Log-Tresor (1–3 J.)
Ein interner Junior-Analyst kostet über 60.000 € im Jahr — und bietet trotzdem keine 24/7-Abdeckung. Wir schon, zu einem Bruchteil davon.
Ihr kostenloser Security-Readiness-Scan.
Wir scannen Ihre Umgebung und liefern einen Bericht, der genau zeigt, wo Sie bei Monitoring, Logging und Schwachstellen-Hygiene durchfallen — derselbe Nachweis, den Behörden, Versicherer und Kunden verlangen.
- Sehen Sie, wo Sie bei der NIS2- und Versicherer-Checkliste durchfallen
- Lücken bei Logging, Endpoint-Abdeckung und Patching aufdecken
- Unverbindlich — den Bericht behalten Sie in jedem Fall
Danke — Ihre Readiness-Scan-Anfrage liegt vor. Eine Fachperson meldet sich innerhalb eines Werktags, um den Umfang abzustimmen und Ihren Bericht zu erstellen.
- Wir stimmen Umfang & Zugriff ab (nur lesend)
- Wir scannen Ihre Umgebung
- Sie erhalten einen verständlichen Bericht — zum Behalten